ZTNA statt VPN: So funktioniert moderner Fernzugriff
Für viele Unternehmen ist das VPN seit Jahren der Standardweg ins Firmennetz. Wer von zu Hause oder unterwegs arbeitet, baut eine Verbindung auf und ist damit im Netz, so als sässe er im Büro. Genau darin liegt das Problem.
Ein breit freigeschaltetes VPN macht mehr interne Systeme erreichbar, als eine einzelne Person für ihre Arbeit braucht. Gerät so ein Zugang in falsche Hände, etwa durch gestohlene Anmeldedaten oder ein kompromittiertes Notebook, steht dem Angreifer dieselbe Tür offen wie einer Mitarbeiterin. Er kann sich anschliessend im Netz weiterbewegen und nach lohnenden Zielen suchen.
Fairerweise: Das ist keine zwingende Eigenschaft der Technik. Auch ein VPN lässt sich segmentieren, mit Geräteprüfungen verbinden und so einrichten, dass nur der nötige Verkehr durch den Tunnel läuft. In der Praxis sind viele über Jahre gewachsene Zugänge jedoch breiter freigeschaltet, als sie sein müssten, und niemand hat den Auftrag, das regelmässig zu überprüfen.
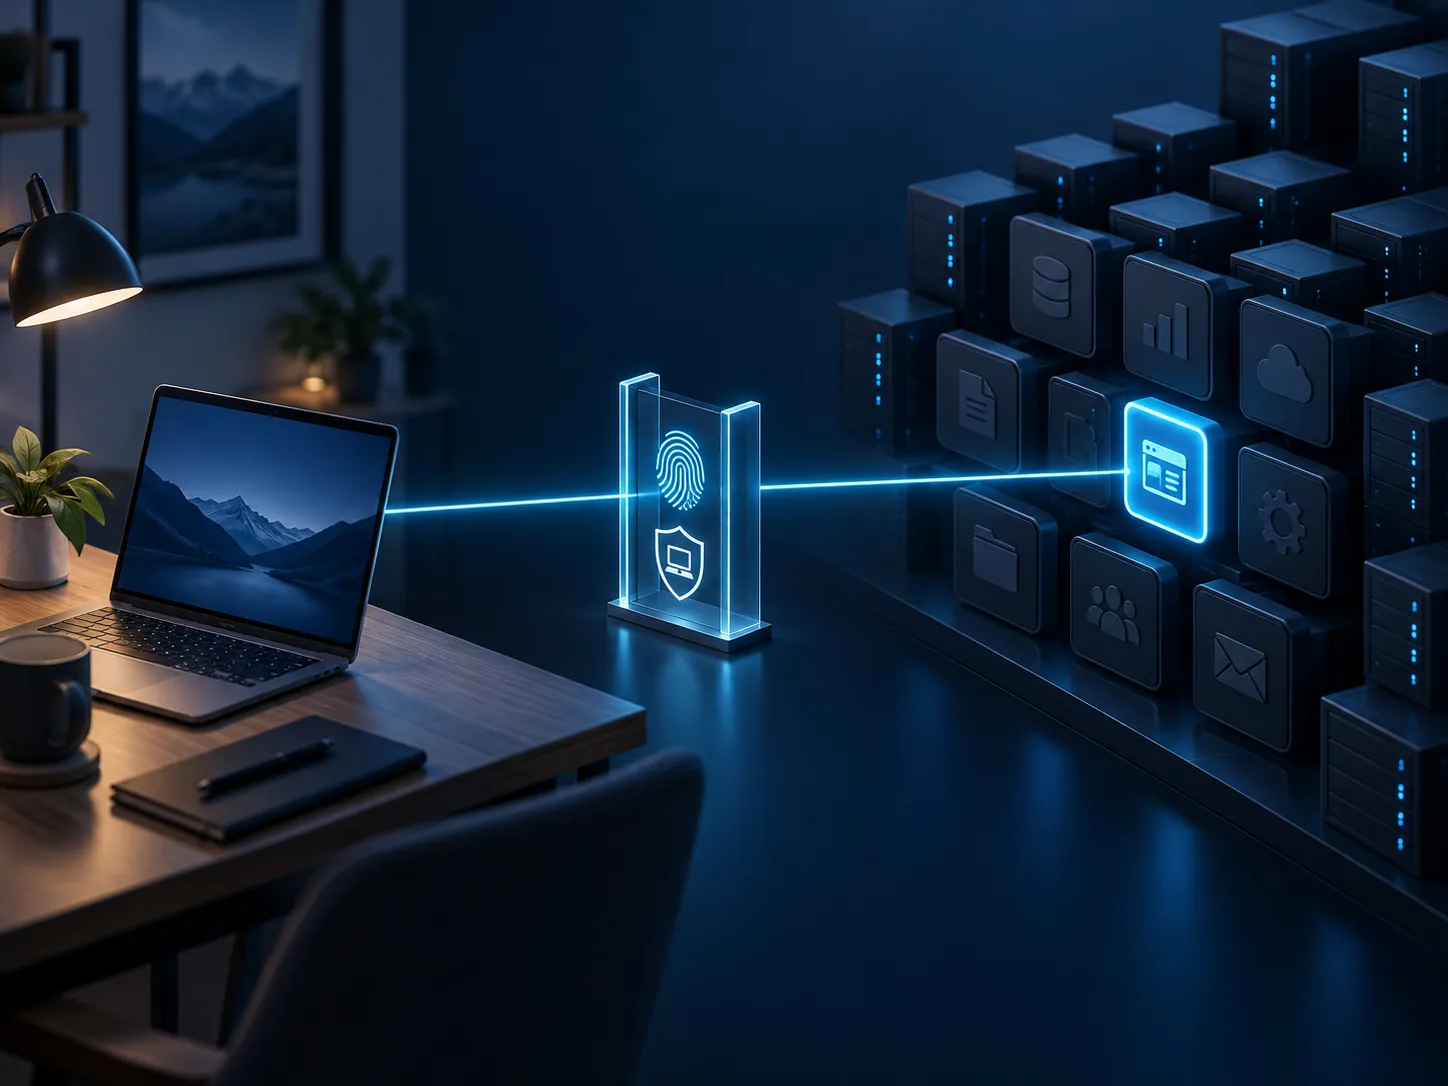
Zero Trust Network Access, kurz ZTNA, dreht das Prinzip um. Statt jemanden ins Netzwerk zu lassen, wird der Zugriff auf genau die eine Anwendung gewährt, die gebraucht wird. Alles andere bleibt unsichtbar.
Vor jedem Zugriff bewertet das System die konfigurierten Signale: Wer greift zu, von welchem Gerät aus, und erfüllt dieses Gerät die hinterlegten Anforderungen? Erst wenn Identität, Gerätezustand und Berechtigung zusammenpassen, entsteht die Verbindung, und zwar nur zu dieser einen Anwendung.
Die Prüfung endet nicht mit der Anmeldung. Bei unterstützten Anwendungen können Ereignisse wie ein gesperrtes Konto oder ein veränderter Gerätezustand eine erneute Bewertung auslösen und den Zugriff beenden. Welche Ereignisse erfasst werden und wie schnell das geschieht, hängt vom Client, von den Richtlinien und vom Funktionsumfang ab und gehört zu den Punkten, die bei der Einführung bewusst festgelegt werden.
Der wichtigste Unterschied im Alltag: Über diesen Zugang sind nur die ausdrücklich freigegebenen Ressourcen erreichbar. Eine Buchhaltungsgruppe erhält Zugriff auf die Anwendung, die sie braucht, nicht auf sämtliche Server im selben Netz. Je enger die Freigaben zugeschnitten sind, desto weniger Ansatzpunkte bleiben einem Angreifer, der ein Konto übernommen hat.
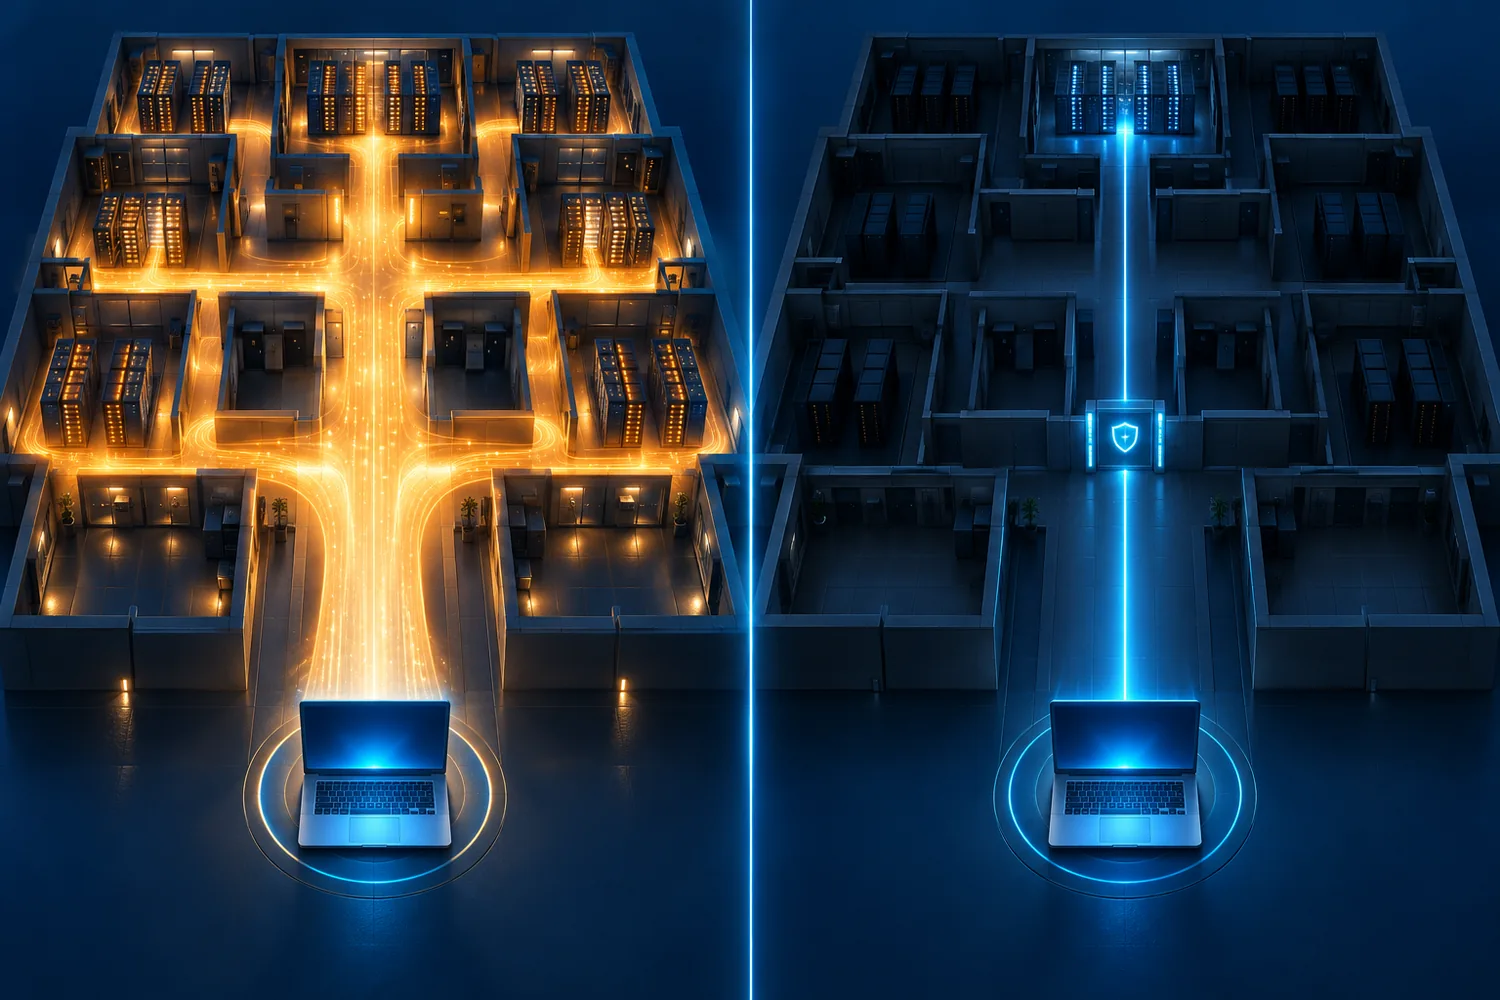
Die folgende Gegenüberstellung vergleicht ein breit freigeschaltetes klassisches Remote-Access-VPN mit einem anwendungsbezogen eingerichteten ZTNA-Zugang. Mehrere Punkte auf der VPN-Seite sind Konfigurationsfragen, keine technischen Grenzen.
| Merkmal | Klassisches VPN | Zero Trust Network Access |
|---|---|---|
| Zugriff auf | Netzbereiche, abhängig von der Segmentierung | Selektiv freigegebene Ressourcen mit Einschränkungen auf z.B. FQDN, IP-Adresse und Ports |
| Prüfung | meist beim Verbindungsaufbau | bei jedem Zugriff, Nachprüfung je nach Funktion |
| Gerätezustand | je nach Lösung und Konfiguration | fester Bestandteil der Richtlinie |
| Erreichbarkeit | so weit, wie das Netz freigegeben ist | nur das ausdrücklich Freigegebene |
| Seitliche Bewegung | abhängig von der Segmentierung | durch enge Freigaben stark eingeschränkt |
| Cloud-Anwendungen | Umweg bei vollständiger Tunnelung | Verkehrsführung gezielt steuerbar |
| Zugriff von Partnern | meist eigener Netzzugang | gezielte Freigabe je Anwendung |
| Für Mitarbeitende | manuell oder automatisch verbinden | läuft im Hintergrund als Client App |
Für Unternehmen, die bereits mit Microsoft 365 arbeiten, ist Microsoft Entra Private Access der naheliegende Weg. Der Dienst gehört zu Microsoft Global Secure Access und nutzt dieselben Identitäten und Richtlinien, die im Unternehmen ohnehin schon gelten.
Der Weg einer Verbindung lässt sich in vier Schritten beschreiben. Auf dem Gerät der Mitarbeitenden leitet ein Client den vorgesehenen Verkehr an den Microsoft-Clouddienst weiter. Dort prüfen Entra ID und der bedingte Zugriff anhand von Benutzer, Gerät, Standort und Risikobewertung, ob der Zugriff erlaubt ist. Ist er es, vermittelt der Clouddienst die Verbindung an einen Connector, also einen kleinen Verbindungsdienst im Firmennetz. Dieser stellt den letzten Schritt zur internen Ressource her.
Der Connector baut seine Verbindung zum Clouddienst ausgehend auf. Deshalb sind keine eingehenden Freigaben aus dem Internet ins Firmennetz nötig, was die Angriffsfläche gegenüber einem öffentlich erreichbaren VPN-Einwahlpunkt deutlich verkleinert. Die benötigten ausgehenden Verbindungen und die internen Anwendungsports müssen selbstverständlich erlaubt sein.
Für Mitarbeitende ändert sich wenig, und das ist beabsichtigt: Es gibt keine Verbindung mehr, die man erst aufbauen muss. Die Anwendung ist einfach da, im Büro wie im Homeoffice.
Eine häufige Sorge lautet, ZTNA funktioniere nur für moderne Webanwendungen. Das trifft für Entra Private Access nicht zu. Der Dienst arbeitet auf Netzwerkebene und kann deshalb auch Zugriffe abbilden, die über Jahre ans VPN gebunden waren: Dateifreigaben über SMB, Remotedesktop und SSH. Auch Domänencontroller lassen sich anbinden, sodass die Anmeldung an internen Anwendungen per Kerberos ohne VPN funktioniert. Voraussetzung ist, dass Namensauflösung und die benötigten Verbindungen sauber eingerichtet sind.
Getrennt davon zu betrachten sind Vorgänge, die bereits vor der Benutzeranmeldung Kontakt zum Domänencontroller brauchen: die Windows-Anmeldung selbst, Gruppenrichtlinien und Kennwortänderungen. Dafür gelten zusätzliche Voraussetzungen, die je Umgebung geprüft werden müssen. Wer das im Vorfeld klärt, vermeidet die unangenehme Überraschung, dass ein Gerät ausserhalb des Büros zwar arbeiten, sich aber nicht neu anmelden kann.Diese Einschränkungen betreffen primär Hybrid Entra ID Joined Geräte. Bei Cloud-only Entra ID Joined Geräten entfällt die Abhängigkeit von einem lokalen Domänencontroller für die Benutzeranmeldung, wodurch diese Herausforderungen in der Regel nicht bestehen.
Damit können weitere bisherige VPN-Anwendungsfälle entfallen, sofern die jeweiligen Abhängigkeiten geprüft sind.
Ehrlich bleibt: Nicht jeder Zugriff lässt sich sofort umstellen. In der Praxis gibt es Fälle, in denen ein VPN eine Zeit lang parallel weiterläuft.
Ein Parallelbetrieb ist kein Scheitern, sondern der Normalfall während der Umstellung. Wichtig ist, dass für jeden verbleibenden VPN-Zugang festgelegt wird, ob und wann er entfallen kann oder als dokumentierte Ausnahme weiterbetrieben wird. Ein vergessenes VPN, das niemand mehr überwacht, ist gefährlicher als eines, das bewusst betrieben wird.
Eine Umstellung beginnt nicht mit der Technik, sondern mit einer Bestandsaufnahme. In der Praxis hat sich dieses Vorgehen bewährt:
Der Aufwand hängt vor allem von drei Dingen ab: den Abhängigkeiten der Anwendungen, dem Stand der Geräteverwaltung und der Zahl der Sonderfälle. Entscheidend ist die Sorgfalt bei der Bestandsaufnahme, denn was am Anfang übersehen wird, fällt später im Betrieb auf.
In den meisten Fällen ersetzt ZTNA das VPN vollständig. Ob das auch bei Ihnen gilt, zeigt die Prüfung der verbleibenden Anwendungen.
Ja. Das manuelle Verbinden entfällt, wodurch die Benutzerfreundlichkeit erhöht wird. Zusätzlich profitieren Unternehmen von der direkten Integration in Microsoft Entra ID und Conditional Access (Bedingter Zugriff).
Bei unterstützten Anwendungen kann eine solche Änderung eine erneute Prüfung auslösen und den Zugriff beenden. Welche Ereignisse das umfasst und wie schnell sie wirken, hängt von Richtlinien und Client ab und wird bei der Einführung festgelegt.
In der Regel ja. Eine bestehende Microsoft-365-Umgebung bringt Teile der Identitätsfunktionen bereits mit, der Zugriffsdienst selbst ist jedoch gesondert zu lizenzieren. Was in Ihrem Fall vorhanden ist und was dazukommt, wird in der Bestandsaufnahme geklärt.
Auch externe Partner können anwendungsbezogenen Zugriff erhalten, ohne Zugang zum restlichen Netz. Dafür müssen Identität, Gerät und Client die Voraussetzungen erfüllen.
Fällt ein Connector aus, übernehmen weitere Connectoren derselben Gruppe. Deshalb werden sie von Beginn an mehrfach ausgelegt. Fällt die Internetverbindung eines Standorts aus, sind externe Zugriffe ebenso betroffen wie bei einem VPN.
Der Wechsel vom VPN zu Zero Trust Network Access ist weniger ein Technologieprojekt als eine veränderte Grundannahme: Nicht mehr die Lage im Netzwerk entscheidet über Vertrauen, sondern Identität und Gerätezustand bei jedem einzelnen Zugriff.
Am Anfang steht eine Bestandsaufnahme der bestehenden Fernzugriffe. An ihrem Ende liegt eine Liste der kurzfristig umstellbaren Zugänge, der verbleibenden Sonderfälle und der Voraussetzungen, die dafür erfüllt sein müssen.
Ein Hinweis zum Schluss, der oft untergeht: Auch ein sauber eingerichteter ZTNA-Zugang schützt nicht gegen jedes Risiko. Übernimmt jemand ein berechtigtes Konto samt Gerät, gelten für ihn dieselben Freigaben wie für die rechtmässige Person. Deshalb bleiben Mehrfaktor-Anmeldung, Endpunktschutz und die Überwachung auffälliger Zugriffe weiterhin nötig.
Sie möchten wissen, welche Ihrer Fernzugriffe sich schon heute umstellen lassen? Die Intecso AG begleitet Schweizer KMU von der Bestandsaufnahme bis zur Einführung von Zero Trust. Kontaktieren Sie uns für ein unverbindliches Gespräch.