Sicherer Internetzugriff: Web Content Filtering und TLS Inspection
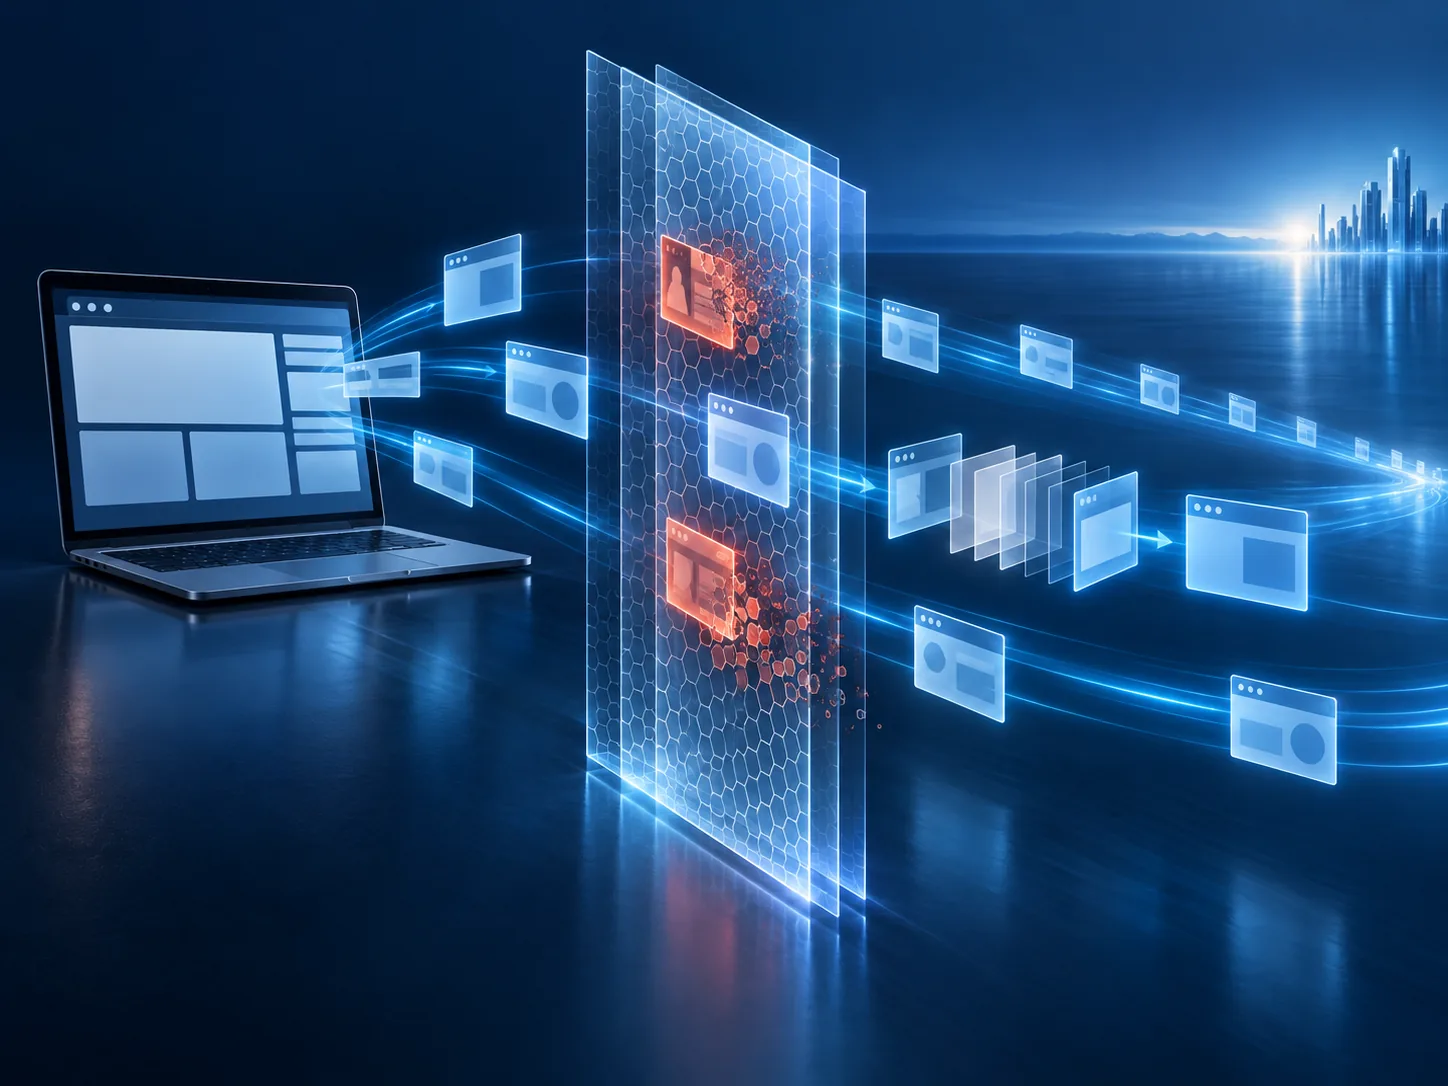
Ein Grossteil der täglichen Arbeit findet im Browser statt: Cloud-Anwendungen, Recherche, Portale von Lieferanten, Onlinebanking. Gleichzeitig ist der Browser der häufigste Weg, auf dem Schadsoftware und Betrugsversuche ins Unternehmen gelangen.
Der Klassiker ist die täuschend echte Anmeldeseite, auf der jemand seine Zugangsdaten einträgt. Dazu kommen manipulierte Downloads, gekaperte Websites und Dienste, die Mitarbeitende in bester Absicht nutzen, ohne dass die IT davon weiss.
Schutz auf dem Gerät allein greift hier zu kurz. Eine gestohlene Anmeldung auf einer nachgebauten Seite ist technisch kein Schadprogramm, das ein Virenschutz erkennen könnte, und ein nicht genehmigter Cloud-Dienst fällt auf dem Endgerät überhaupt nicht auf. Wirksam wird der Schutz erst, wenn auch bewertet wird, wohin eine Verbindung überhaupt geht.
Wirksamer Schutz beim Surfen entsteht nicht durch ein einzelnes Produkt. Die einzelnen Ebenen stehen auch nicht unabhängig nebeneinander, sondern bauen aufeinander auf: Je genauer geprüft werden soll, desto mehr muss vom Datenverkehr sichtbar sein.
Webkategoriefilter arbeiten mit der Einordnung von Webseiten und Domänen in definierte Kategorien wie Social Media, Glücksspiel, Malware oder File Sharing. Beim Aufruf einer Webseite wird geprüft, welcher Kategorie diese zugeordnet ist, und der Zugriff gemäss den Unternehmensrichtlinien erlaubt oder blockiert.
Die Stärke dieses Ansatzes liegt in seiner Einfachheit und zentralen Steuerung. Unternehmen können den Zugriff auf bestimmte Webkategorien gezielt einschränken, ohne einzelne Webseiten manuell pflegen zu müssen. Die Grenzen liegen jedoch in der Genauigkeit der Kategorisierung: Die Bewertung erfolgt in der Regel auf Ebene der Webseite oder Domäne, nicht anhand der konkreten Inhalte einer einzelnen Seite. Für einen grossen Teil der unerwünschten oder risikobehafteten Ziele ist dies jedoch bereits ausreichend.
Soll innerhalb einer Website unterschieden werden, etwa ein bestimmter Bereich erlaubt und ein anderer gesperrt sein, reicht der Domänenname nicht mehr. Bei HTTPS ist der Rest der Adresse verschlüsselt, und ohne zusätzliche Massnahme sieht ein Schutzsystem im Netz nur, mit welchem Server gesprochen wird.
Genau dafür gibt es TLS Inspection: Die Verbindung wird kontrolliert aufgebrochen, der Inhalt für die Prüfung sichtbar gemacht und anschliessend wieder verschlüsselt weitergeleitet. Wichtig ist die richtige Erwartung: Das Entschlüsseln selbst erkennt nichts. Es macht den Verkehr lediglich für die nachgelagerten Prüfungen zugänglich. Was am Ende erkannt und blockiert wird, entscheiden die eingesetzten Prüfmechanismen, und der Schutz auf dem Gerät bleibt daneben weiterhin nötig.
TLS Inspection verdient deshalb eine bewusste Entscheidung, auch wegen ihrer Nebenwirkungen. Auf den Geräten muss ein entsprechendes Zertifikat verteilt werden, und Anwendungen, die eine unveränderte Verbindung erwarten, können dabei den Dienst verweigern. Ein Test mit den geschäftskritischen Anwendungen gehört deshalb zur Einführung. Aus Datenschutzgründen werden Kategorien wie Gesundheit, Finanzen und Behörden üblicherweise von der Prüfung ausgenommen. Diese Ausnahmen gehören dokumentiert, und die Belegschaft sollte wissen, dass geprüft wird und in welchem Umfang.
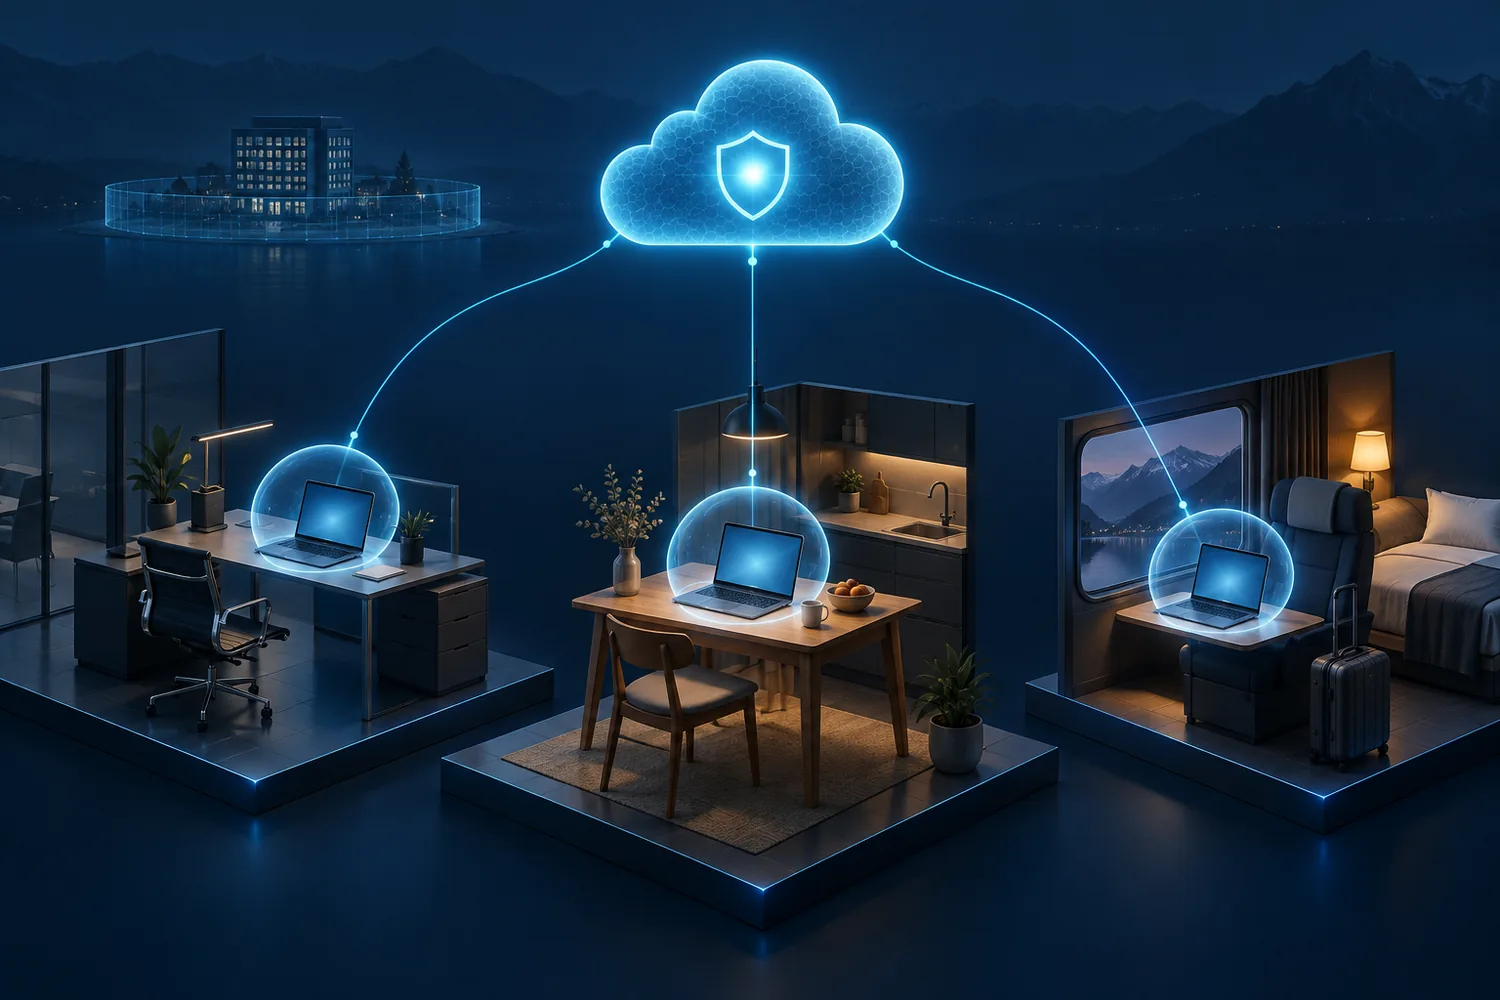
Früher liess sich der Internetzugriff an einer Stelle absichern, nämlich dort, wo das Firmennetz endete. Diesen Netzübergang gibt es weiterhin, aber er erfasst nur noch einen Teil der Arbeit. Gearbeitet wird im Büro, im Homeoffice, im Hotel und unterwegs, und die verwendeten Anwendungen liegen ohnehin in der Cloud.
Deshalb muss der Schutz an das Gerät und die Identität gebunden sein, nicht an den Standort. Heute verbreitet ist dafür der Webfilter von Microsoft Defender for Endpoint: Er sperrt Webseiten nach Kategorien direkt auf dem verwalteten Gerät, im Büro wie unterwegs. Microsoft Entra Internet Access, Teil von Microsoft Global Secure Access, erweitert diesen Ansatz: Ein Client auf dem Gerät leitet den Webverkehr durch den Schutzdienst, unabhängig davon, in welchem Netz sich das Gerät gerade befindet. Die Regeln bleiben dieselben, ob jemand am Arbeitsplatz sitzt oder im Zug arbeitet.
Ein praktischer Nebeneffekt: Weil die Richtlinien an die Identität gebunden sind, lassen sich unterschiedliche Regeln für unterschiedliche Rollen einsetzen, ohne dafür eigene Netzsegmente zu bauen.
In Gesprächen werden die einzelnen Schutzmechanismen häufig vermischt. Diese Übersicht ordnet sie ein. Die Aufgaben überschneiden sich dabei bewusst.
| Schutzmechanismus | Wirkt wo | Typische Aufgabe |
|---|---|---|
| Firewall | auf Geräten, an Netzgrenzen oder in der Cloud | steuert Verbindungen nach Regeln |
| Webfilterung | am Web-Gateway, auf dem Gerät oder im Browser | bewertet Ziele und Kategorien, je nach Ausstattung auch Inhalte |
| Endpunktschutz | auf dem Gerät | prüft Dateien, Prozesse und je nach Produkt auch Webzugriffe |
| E-Mail-Schutz | im Mailfluss und je nach Produkt beim Linkaufruf | prüft Nachrichten, Anhänge und Links |
Die vier Ebenen ersetzen einander nicht. Ein Link aus einer E-Mail, der zum Zeitpunkt der Zustellung harmlos ist und erst Stunden später auf eine Betrugsseite zeigt, wird nicht beim Empfang gestoppt. Er kann beim Anklicken erneut geprüft werden, entweder durch den Linkschutz der E-Mail-Sicherheitslösung oder durch die Webfilterung.
Technische Massnahmen wirken nur, wenn klar ist, was im Unternehmen gilt. Eine verständliche Regelung zur Internetnutzung beantwortet die Fragen, die im Alltag tatsächlich auftauchen:
Besonders der Umgang mit KI-Diensten ist in vielen Unternehmen ungeregelt, während er längst stattfindet. Die Regelung sollte benennen, welche Dienste erlaubt sind, welche Daten dort nichts zu suchen haben und wie eine Ausnahme beantragt wird. Technische Sperren unterstützen sie dort, wo das Risiko es erfordert.
Der zweite Teil betrifft die Protokollierung, und hier lohnt sich Sorgfalt. Protokolle eines Webschutzdienstes können Benutzer und aufgerufene Ziele miteinander verbinden. Für die laufende Auswertung sollten deshalb soweit möglich zusammengefasste oder anonymisierte Daten verwendet werden. Personenbezogene Auswertungen brauchen einen festgelegten Zweck, eng begrenzte Zugriffsrechte und eine angemessene Aufbewahrungsfrist.
Die Mitarbeitenden sind vorgängig zu informieren, dass und in welchem Umfang geprüft wird. Eine Überwachung, die allein dem Beobachten des Verhaltens dient, ist in der Schweiz unzulässig.
Webfilterung ist keine Massnahme, die man einmal einrichtet und dann vergisst. Im laufenden Betrieb fällt regelmässig an:
Erfahrungsgemäss entscheidet die Qualität dieser laufenden Pflege darüber, ob eine Webfilterung akzeptiert wird oder als Hindernis empfunden und umgangen wird.
Eine gut angebundene Lösung verursacht nur geringe zusätzliche Verzögerungen. Ob diese im Alltag spürbar sind, hängt von Standort, Verbindung und den eingesetzten Anwendungen ab und wird mit den typischen Anwendungen im Pilot geprüft.
Bestimmte Dienste und Kategorien lassen sich sperren. Ob jemand dieselbe Website privat oder geschäftlich aufruft, kann ein Webfilter jedoch nicht unterscheiden. Bewährt hat sich deshalb ein verhältnismässiger Ansatz: klar gefährliche Kategorien sperren, den Rest über eine verständliche Regelung führen.
Technisch können die Protokolle Benutzer und Ziele verbinden. Ob und wie das ausgewertet wird, ist eine bewusste Entscheidung, die festgelegt und dokumentiert gehört. Für die laufende Überwachung der Sicherheitslage genügen in der Regel zusammengefasste Auswertungen ohne Personenbezug.
Entra Internet Access schützt auch ausserhalb des Büros, sofern der Client auf dem Gerät aktiv ist und der betreffende Verkehr durch den Dienst geführt wird. Der Schutz hängt damit am Gerät und an der Identität, nicht am Standort.
Auf nicht verwalteten Geräten lässt sich kein Client voraussetzen. Hier führt der Weg über Zugriffsrichtlinien, die den Zugang zu Firmendaten auf solchen Geräten einschränken.
Sicherer Internetzugriff entsteht aus dem Zusammenspiel von Domänen- und Kategoriefiltern, der genaueren Prüfung verschlüsselten Verkehrs dort, wo sie nötig ist, dem Schutz auf dem Gerät und einer verständlichen Nutzungsregelung. Kein Baustein allein genügt.
Eine Bestandsaufnahme zeigt, welche Zugriffe heute geschützt sind, wo bewusste Ausnahmen bestehen und wer sie regelmässig überprüft. Sie ist in wenigen Tagen gemacht und liefert eine belastbare Grundlage für die nächsten Schritte.
Ein Restrisiko bleibt in jedem Fall. Neue schadhafte Ziele sind kurz nach ihrer Entstehung noch keiner Kategorie zugeordnet, bewusst von der Prüfung ausgenommener Verkehr wird nicht inhaltlich kontrolliert, und ein übernommenes Benutzerkonto bewegt sich innerhalb der erlaubten Regeln. Deshalb gehören aufmerksame Mitarbeitende und ein funktionierender Meldeweg genauso dazu wie die Technik.
Sie möchten wissen, wie gut Ihre Mitarbeitenden heute beim Surfen geschützt sind? Die Intecso AG prüft mit Ihnen den bestehenden Webschutz und richtet die passenden Filter ein, als Teil von Managed Security. Kontaktieren Sie uns für ein unverbindliches Gespräch.